三品PDM管理系统 企业产品数据管理的"智慧大脑",如何破解安全隐私难题
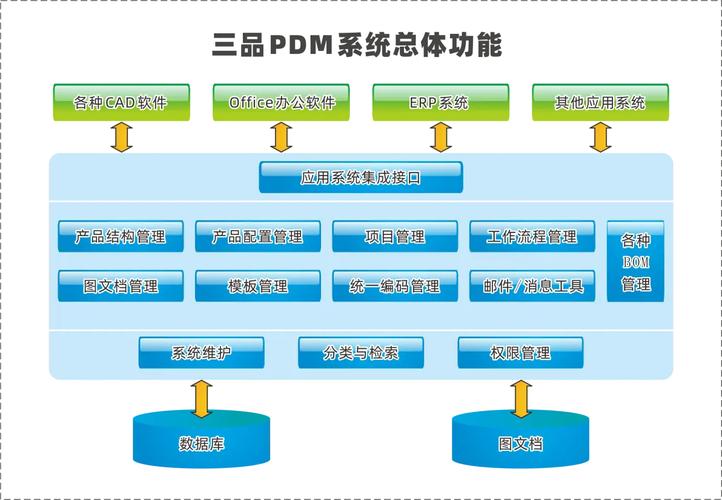
在制造业数字化转型的浪潮中,产品数据已成为企业最核心的资产之一。图纸、BOM、工艺文件、设计参数——这些数据贯穿产品全生命周期,承载着企业的技术积累与创新成果。数据资产的价值越高,其安全与隐私风险也就越大。三品PDM管理系统作为企业产品数据管理的"智慧大脑",在实现数据高效流转与协同的如何破解安全隐私难题,成为企业管理必须直面的关键命题。
一、产品数据管理面临的安全隐私痛点
企业产品数据的安全隐患具有隐蔽性和多样性的特点。首先是访问权限的失控风险:设计图纸可能被未授权人员查看、下载甚至外传,传统共享文件夹模式难以实现精细化管控。其次是数据流转的追溯难题:一份图纸从设计到审批、从内部到外协,经过了哪些环节、被谁操作过,缺乏完整的审计链路。再次是终端与传输环节的泄露风险:U盘拷贝、邮件外发、即时通讯工具传输,都可能成为数据泄露的通道。伴随合规要求的提升,企业对核心工艺参数、客户定制数据的隐私保护义务也在不断加码。
二、三品PDM的"智慧"安全架构
三品PDM管理系统的安全能力,并非简单的加密工具叠加,而是将安全机制嵌入数据管理的全流程,形成"进不来、拿不走、看不全、赖不掉"的闭环防护。
其一,精细化权限体系:基于角色、部门、项目、文档密级等维度设置访问权限,实现"最小必要可见"原则。设计人员只能访问与本岗位相关的数据,核心图纸对无关人员自动隐藏,从源头控制数据暴露面。
其二,全链路操作审计:系统对每一次登录、浏览、下载、修改、删除行为进行日志记录,形成可追溯的操作轨迹。一旦发生异常访问或数据外流事件,可快速定位责任环节,为管理追责和风险处置提供依据。
其三,加密与受控流转:文档在存储与传输环节采用加密机制,外发文件可设置打开次数、有效期、水印标识等限制条件。即使文件离开企业内网环境,其使用行为仍处于可控范围,有效降低二次传播风险。
其四,终端与集成防护:通过与终端安全管理、身份认证系统的结合,限制非受信设备的接入;在系统集成层面,对接口调用实施鉴权与流量管控,防止数据通过集成通道被越权获取。
三、从"管住"到"用好":安全与效率的平衡之道
值得强调的是,安全隐私保护的终极目标不是把数据锁死,而是在可控的前提下让数据创造价值。三品PDM管理系统在设计中兼顾了安全与效率的平衡:审批流程线上化减少人为干预环节,权限模板化降低配置成本,审计报表自动生成减轻管理负担。企业在落地过程中,应结合实际业务场景梳理数据分级分类标准,明确哪些数据属于核心机密、哪些可以适度开放,避免"一刀切"式的过度管控拖累协同效率。
四、企业管理层的落地要点
对于企业管理者而言,引入PDM系统的安全能力需要三项配套动作:一是制度先行,明确数据密级划分、权限审批流程和违规追责机制,让技术手段有制度支撑;二是培训到位,让员工理解安全管控不是"不信任",而是保护企业共同的技术资产;三是持续运营,定期审查权限配置与审计日志,及时发现并修补管理漏洞。技术是底座,管理是灵魂,二者缺一不可。
三品PDM管理系统作为企业产品数据的"智慧大脑",其安全隐私能力的价值在于将防护机制内化为数据管理的日常运转逻辑——权限可控、行为可溯、流转可限、风险可防。在数据即资产的时代,企业唯有把安全隐私管理从"事后补救"转向"事前设计",才能真正让产品数据在安全轨道上高效流动,为创新与竞争构筑坚实底座。
如若转载,请注明出处:http://www.jinrikanfaapp.com/product/48.html
更新时间:2026-10-24 17:51:42